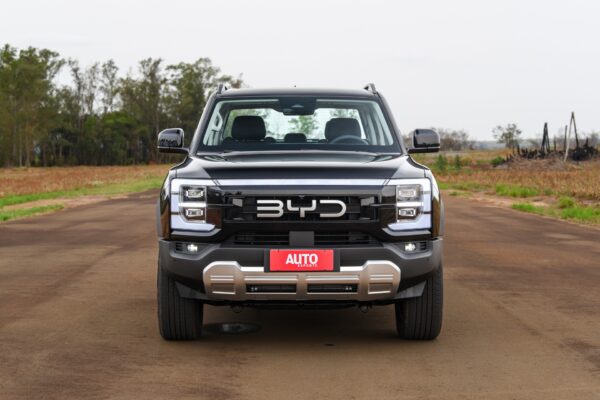
A BYD está prestes a implementar uma atualização de segurança em sua picape Shark, após especialistas em ciberataques identificarem vulnerabilidades no software do veículo. A falha foi descoberta durante uma demonstração pública realizada na Austrália, onde técnicos da Fortify Labs encontraram uma porta de entrada no sistema da central multimídia que não exigia senha ou qualquer tipo de bloqueio.
Vulnerabilidades identificadas
O teste controlado teve como objetivo confirmar a suspeita de que veículos modernos são mais suscetíveis a ataques cibernéticos. Os especialistas conseguiram controlar remotamente várias funções da picape, como acionar os limpadores de para-brisa em velocidade máxima, travar portas, ligar faróis e até rastrear a localização em tempo real. Além disso, foi possível acessar o microfone interno da cabine para ouvir conversas e capturar dados de smartphones conectados, como contatos e histórico de chamadas.
Ações da BYD
Após a repercussão do caso, a divisão da BYD na Austrália iniciou uma investigação interna e anunciou o desenvolvimento de códigos de segurança e atualizações de software para corrigir a falha. A atualização será implementada inicialmente na picape Shark, mas a empresa já afirmou que poderá realizar correções preventivas em outros modelos de seu portfólio global.
Classificação da falha
A matriz da BYD na China classificou o problema como uma “falha de software” explorada através do “Android Debug Bridge” (ADB), uma ferramenta que permite o acesso a dispositivos Android. A picape Shark utiliza o sistema de entretenimento “DiLink”, que é baseado no Android e também empregado em outros modelos da BYD e da Denza.
Recomendações para segurança digital
Em testes próprios, a BYD constatou que o aplicativo utilizado no experimento necessitava de contato físico para confirmar sua instalação na central multimídia. A correção proposta visa “remover o caminho não intencional que permitia a ativação do ADB pela interface do usuário do sistema de entretenimento, eliminando assim a via de acesso identificada durante a investigação”. Especialistas em cibersegurança sugerem que órgãos reguladores, como Euro NCAP e Latin NCAP, considerem a criação de métricas de avaliação de segurança digital para veículos modernos, semelhantes aos testes de colisão tradicionais.